
Nos últimos anos, o custo de produzir uma petição inicial caiu para perto de zero. E quando o custo de produzir algo cai para zero, o volume deixa de ter teto.
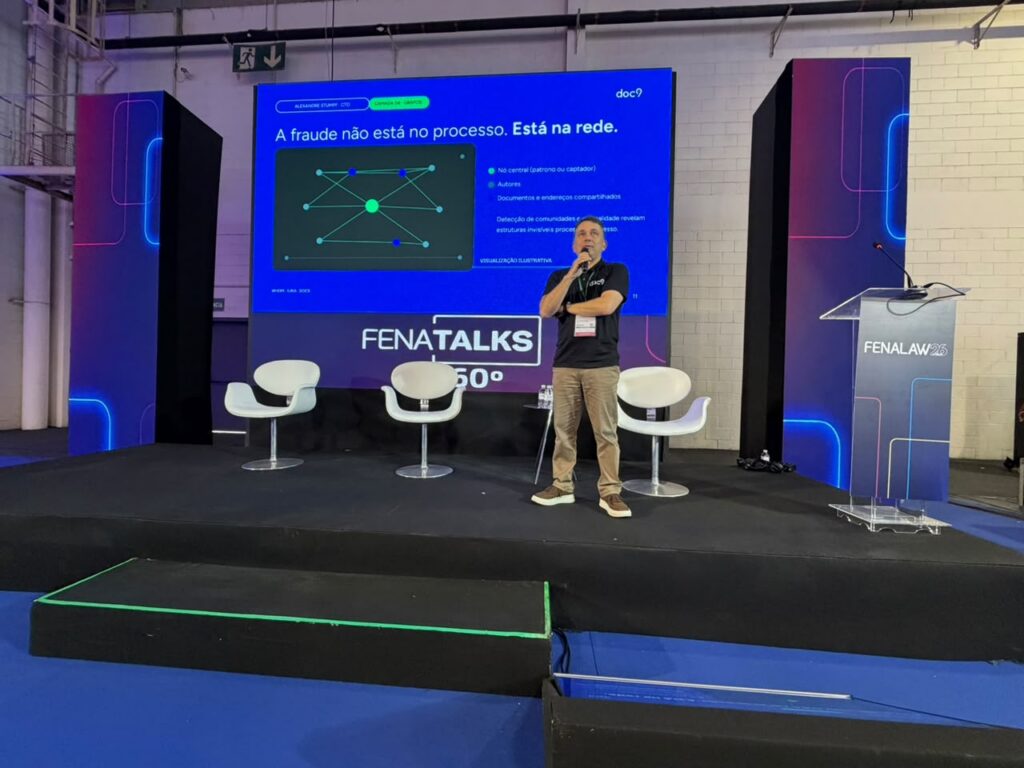
Foi com essa ideia que Alexandre Stumpf, CTO da doc9, abriu sua palestra no primeiro dia da Fenalaw 2026. Em 20 minutos, ele mostrou os dados por trás da hiperlitigância e explicou como a fraude processual em massa funciona por dentro. Além disso, apresentou uma arquitetura para que escritórios e departamentos jurídicos se defendam na mesma escala do problema.
O sinal: um recorde que não é ruído
Segundo o relatório Justiça em Números 2026, do CNJ, o Judiciário recebeu 40,9 milhões de casos novos em 2025. É o maior volume desde o início da série histórica, em 2009. Só a Justiça Federal cresceu 19,8% em um ano.
Para Stumpf, isso não é oscilação estatística. É o sinal de uma mudança estrutural na forma como processos estão sendo produzidos.
Quando litigar custa segundos
Na verdade, a explicação vem da economia básica: quando o custo marginal de produzir uma unidade cai, a oferta explode. Uma petição inicial custava horas de trabalho qualificado. Com IA generativa, custa segundos.
Além disso, há um agravante. Cada versão gerada sai com redação diferente, o que derruba a detecção por cópia exata. A IA passou a entregar, ao mesmo tempo, escala, variação textual e aparência de legitimidade.
Em outras palavras, a IA não criou a litigância abusiva, mas industrializou o processo. Para quem defende, portanto, o efeito é direto. Afinal, nenhuma equipe jurídica dobra de tamanho na velocidade em que as ações crescem. Ou a defesa ganha escala tecnológica, ou perde por exaustão.

Anatomia de uma indústria de fraude em massa
Visto de fora, parece caos. Visto de dentro, é uma cadeia produtiva com cinco etapas:
- Captação: listas de potenciais autores e dados pessoais obtidos em escala.
- Identidade: procurações e documentos, muitas vezes com indícios de irregularidade.
- Geração: iniciais produzidas por IA, com variação textual entre elas.
- Distribuição: demandas fragmentadas em comarcas diferentes para não chamar atenção.
- Monetização: acordos e condenações obtidos em volume.
Condutas como fragmentação artificial, petições genéricas e irregularidades em procurações estão descritas no anexo da Recomendação CNJ nº 159/2024. E toda cadeia produtiva deixa rastro. Rastro, nesse caso, é dado.
A assinatura da fraude nos dados
Stumpf apresentou seis sinais que, combinados, formam a assinatura estatística da fraude em escala:
- • Similaridade semântica: iniciais diferentes na forma, mas idênticas na estrutura.
- Concentração atípica: volume desproporcional por patrono, autor ou região.
- Documentos reutilizados: procurações, comprovantes e laudos que se repetem.
- Vínculos ocultos: endereços, contatos e partes que se repetem em rede.
- Picos temporais: rajadas de distribuição fora do padrão histórico.
- Fragmentação: um mesmo conflito dividido em várias ações.
O alerta do CTO foi claro: isolado, nenhum desses sinais prova nada, porque a litigância de massa pode ser perfeitamente lícita. É a combinação ponderada deles que revela um padrão. O papel da engenharia de dados aqui não é acusar, e sim priorizar o que precisa de olhar humano.
O Judiciário já trata o tema como sistêmico
As instituições já reconheceram a escala do problema. Os marcos citados na palestra foram:
- Recomendação CNJ nº 159 (outubro de 2024): diretrizes para identificar, tratar e prevenir a litigância abusiva.
- Resolução CNJ nº 615 (2025): regras para o uso ético de IA no Judiciário, sob supervisão humana qualificada.
- Tema 1.198 do STJ: o juiz pode exigir prova do interesse de agir diante de indícios de abuso.
- Diagnóstico nacional do CNJ (dezembro de 2025): mais de 129 mil processos com menção expressa ao tema.
Os tribunais também estão se armando com tecnologia. O TJPB, por exemplo, usa o LitisControl para identificar semelhanças entre processos. Já o TRF-2 conta com a ApoIA para detectar ações repetitivas. Por sua vez, o TJPE usa uma IA chamada Bastião para apontar indícios de abuso.
Por isso, Stumpf deixou uma pergunta para a plateia. Se o Judiciário já usa IA contra o abuso, os escritórios e departamentos jurídicos têm a mesma capacidade?
Uma defesa em seis camadas
A parte central da palestra foi a arquitetura que leva do processo bruto à decisão humana:
- Ingestão: captura de citações, intimações e movimentações de todos os tribunais.
- Estrutura: OCR e extração de entidades, como partes, patronos, documentos e datas.
- Representação: embeddings semânticos e hashes de similaridade.
- Detecção: clusters, grafos de vínculo e anomalias temporais.
- Score: risco explicável, com cada alerta acompanhado dos sinais que o justificam.
- Decisão: estratégia de defesa definida por especialistas, com o humano no loop.
O ciclo se fecha porque cada decisão humana volta para retroalimentar a camada de detecção. Três desses pontos mereceram atenção especial.
Petições diferentes, mesma origem
A fraude gerada por IA não é cópia, por isso a comparação literal falha. Quando as petições são projetadas em um espaço vetorial, elas se agrupam pelo significado: mesma estrutura argumentativa, mesmas teses, mesmos pedidos. Textos que parecem diferentes para um humano aparecem como idênticos para o modelo.

A fraude está na rede, não no processo
Analisar processo por processo esconde o padrão. Por outro lado, um grafo conecta patronos, autores, documentos, endereços e contatos. Assim, surgem estruturas como um nó central ligado a dezenas de autores com o mesmo comprovante. É o mesmo tipo de técnica usada contra fraude no sistema financeiro.
A defesa começa na identidade
Se a fraude começa na identidade, a defesa também. Na prática, isso começa pela verificação de procurações, com análise de assinaturas, metadados e consistência entre documentos.
Em seguida, é preciso governar o uso de certificados digitais ICP-Brasil. Por fim, vale auditar quem acessou qual tribunal, quando e com qual credencial. No ecossistema da doc9, essa camada é o Whom.
IA que acusa sem explicar não serve ao processo
Um modelo que diz “isto é fraude” sem mostrar por quê não tem utilidade jurídica. Cada alerta precisa chegar decomposto nos sinais que o sustentam, para que o advogado avalie, concorde ou discorde e leve isso ao processo. Para Stumpf, explicabilidade não é luxo técnico, mas requisito de defesa. Além disso, está em linha com o que a Resolução CNJ nº 615 exige do uso de IA.
Na prática: o que já roda em produção
Essa arquitetura não é teoria. Ela roda dentro da Iuria, integrada à governança do Whom, em escritórios clientes da doc9. Os resultados medidos por esses clientes foram:
- 81% menos tempo no processamento e na identificação de fraude e risco.
- 60% menos tempo na higienização e classificação de bases, a camada de dados limpos de que toda detecção depende.
- 2 milhões de processos gerenciados é a projeção da doc9 para 2027.
Case: fraude em laudos médicos
O momento mais concreto da palestra foi um case real, com dados anonimizados e uso autorizado pelo cliente. Uma operadora de saúde teve mais de 8.000 ações analisadas.
O contexto ajuda a entender a escala. Hoje, há mais ações contra planos de saúde do que contra o SUS. Além disso, parte delas chega com laudos médicos que parecem escritos a partir do mesmo modelo. Os números do setor apresentados na palestra:
- Mais de R$ 5 bilhões em decisões judiciais nos 12 meses até o primeiro trimestre de 2026, segundo a ANS. Trata-se de um recorde, com alta de 11%.
- 181 mil novas ações contra planos no primeiro semestre de 2026, contra 164 mil contra o SUS.
- Entre R$ 30 e 34 bilhões por ano em fraudes e desperdícios na saúde suplementar, segundo a estimativa mais recente do IESS/EY.
Vale lembrar que esses números medem o setor como um todo, e não apenas fraudes em laudos.
Para analisar as ações, foi usada uma IA de similaridade, a mesma tecnologia aplicada contra plágio em trabalhos acadêmicos, ajustada para laudos médicos. Ao comparar os laudos entre si, a ferramenta encontrou pacientes com idades, cidades e patologias diferentes. No entanto, os documentos tinham de 82% a 89% do texto idêntico, além do mesmo signatário e do mesmo advogado.
Como resultado, houve uma mudança de método. Em vez de leitura peça a peça, as ações foram agrupadas por padrão e priorizadas para a revisão do jurídico. A decisão final continuou sendo humana.

O que fazer amanhã: blindar, adaptar, sobreviver
Stumpf encerrou com três movimentos para quem saiu do auditório:
- Blindar a identidade: governar identidades, certificados digitais e acessos, e validar documentos já na porta de entrada.
- Adaptar a escala: parar de defender processo a processo e passar a defender por cluster, com estratégia única para demandas de mesma origem.
- Sobreviver com inteligência: transformar dados em inteligência contínua, retroalimentada pela decisão do especialista.
Dessa forma, quem fizer os três passa a operar na mesma escala do problema.
O recado
A IA industrializou a criação de processos, e a única resposta proporcional é industrializar também a defesa, com dados, engenharia e governança. O princípio que guia o time de tecnologia da doc9 resume a mensagem: experimentar com intensidade e governar com rigor.


Sobre o autor
Equipe doc9
Da teoria à prática
Conheça o whom.doc9 → gerenciador de certificados digitais.
Agende uma demonstração de 30 minutos e veja como o Whom elimina o compartilhamento informal de certificados e centraliza o acesso da sua operação
Continue lendo
Artigos relacionados sobre fenalaw 2026.

Fenalaw 2026 · 7 min
Quantas abas seu jurídico precisa para funcionar?
Equipe doc9 · 30 out 2026
Ler artigo completo
Fenalaw 2026 · 5 min
Fenalaw 2026: do entusiasmo à prova de valor
Equipe doc9 · 30 out 2026
Ler artigo completo
Fenalaw 2026 · 7 min
Segura por natureza, comprovada por auditoria: os bastidores da jornada ISO 27001 e 27701 do Whom
Equipe doc9 · 29 out 2026
Ler artigo completo