



No agronegócio, o problema do token físico não é segurança, é logística: o certificado só funciona onde o token físico está, e no agro a pessoa raramente está no mesmo lugar todos os dias.
Sede, escritório na fazenda, silo, home office: cada mudança de local é uma pergunta sobre quem está com o token e se o computador daquele lugar tem o driver instalado.
Por que o token físico existe
O certificado digital modelo A3 tradicional é armazenado num dispositivo físico, token USB ou cartão com chip, que guarda a chave criptográfica usada para assinar documentos. Para usar, é preciso conectar o dispositivo a um computador compatível, com driver instalado, e digitar uma senha a cada operação.
Essa exigência de posse física é, propositalmente, uma camada de segurança: só assina quem tem o token em mãos.
A exigência de posse física resolve um problema de segurança e cria, ao mesmo tempo, um problema logístico numa operação com várias propriedades, equipe se deslocando e nem sempre o mesmo computador disponível em cada ponto.
Onde o token trava o dia a dia do agro
- Precisa estar fisicamente com a pessoa certa. Se o responsável pela assinatura está na sede e o token ficou na fazenda, a operação espera.
- Precisa de computador compatível. Nem toda máquina tem o driver instalado, e sistema fiscal ou ERP mais antigo pode ter exigência própria de compatibilidade.
- Se perde ou quebra em campo, o certificado para junto. Poeira, umidade e transporte constante são condições reais de uso rural, bem diferentes de um escritório urbano.
- Cria fila informal de uso. Numa operação com um token e várias pessoas que precisam assinar, alguém sempre está esperando o token “voltar”.
- Trava justamente nos momentos de pico. Emissão de nota fiscal na colheita, assinatura de contrato de arrendamento, envio de CT-e para o caminhão que já está carregado: são exatamente os momentos em que esperar o token chegar custa mais caro.
Nenhum desses pontos é sobre a validade jurídica do certificado, que é a mesma independente do formato. É sobre onde o dispositivo físico está fisicamente, no momento em que alguém precisa assinar algo.
Quanto maior a operação, mais pessoas dependem do mesmo token, e mais frequente fica esse tipo de espera.

A alternativa: certificado A3 em nuvem
O certificado A3 em nuvem guarda a mesma chave criptográfica num servidor certificado (HSM), em vez de num dispositivo físico, com o mesmo nível de validade jurídica.
O usuário autorizado assina de qualquer dispositivo com internet, notebook, tablet ou celular, sem precisar carregar token nem instalar driver naquele computador específico.
Isso resolve diretamente os pontos de fricção listados acima: não importa onde a pessoa está, não importa qual computador tem na mão, e não existe token físico para perder ou quebrar em campo. A assinatura acontece por autenticação (senha, biometria ou aplicativo autenticador), não por posse de um objeto físico específico.
Na prática, isso muda o tipo de decisão que a operação precisa tomar. Em vez de decidir quem leva o token para onde, a decisão vira quem tem permissão para assinar o quê, o que é mais fácil de gerenciar e de auditar depois.
O trade-off que vale conhecer
Certificado em nuvem depende de conexão à internet no momento da assinatura. Isso não é um problema teórico no Brasil rural, mas também não é mais a barreira que já foi: a conectividade no campo hoje alcança a maior parte da população rural, viabilizada pela expansão de internet via satélite e 4G/5G rural nos últimos anos.
Para operações em áreas remotas com conectividade ainda instável, vale avaliar caso a caso se um modelo híbrido, nuvem como padrão e token físico como reserva, faz sentido.
A pergunta prática é onde cada propriedade da operação está no espectro de conectividade, e se esse mapa muda ao longo do ano, por exemplo em época de chuva, quando estrada e sinal pioram juntos.
Como o Whom.doc9 resolve isso
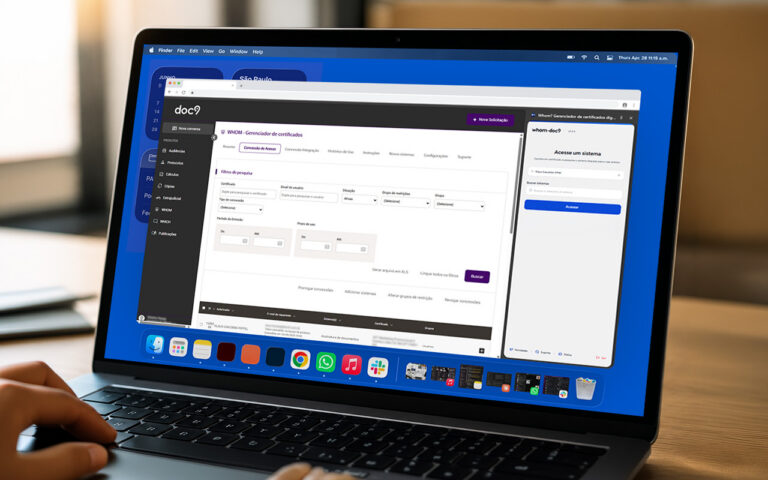
O Whom.doc9 gerencia certificados A1 e conecta certificados A3 armazenados em servidores HSM, permitindo que a equipe assine documentos, notas fiscais e contratos sem depender de qual token físico está em qual lugar naquele dia.
O controle de acesso continua granular, por pessoa, sistema e horário, com trilha de auditoria de cada uso, a mesma governança do modelo físico, sem a logística do dispositivo.
Para uma operação com sede e várias propriedades, isso significa que trocar o responsável por uma assinatura específica é uma mudança de permissão no sistema, não uma corrida atrás de um token físico que está em outro lugar.
Veja mais no nosso guia completo de gestão de certificados digitais e no guia de certificado digital A3.
Perguntas frequentes
Sim, juridicamente equivalente quando emitido por Autoridade Certificadora credenciada à ICP-Brasil. A chave criptográfica fica num servidor certificado (HSM) em vez de um dispositivo físico, mas a validade jurídica é a mesma.
O certificado fica indisponível até a emissão de um novo, o que pode levar dias. É exatamente esse risco que o certificado A3 em nuvem elimina, porque não existe dispositivo físico para perder.
Não, a assinatura exige conexão no momento do uso. Em áreas com conectividade muito instável, vale avaliar um modelo híbrido antes de eliminar o token físico por completo.
Sim, a migração troca o meio de armazenamento da chave, não o histórico de documentos já assinados. O que muda daí para frente é como o acesso é controlado e registrado.
Artigos relacionados

Sobre o autor
Daniele Consoni
doc9
Da teoria à prática
Veja a governança de identidade digital funcionando na sua operação.
Agende uma demonstração de 30 minutos e veja como a doc9 elimina o compartilhamento informal de certificados e centraliza o controle de acesso.
Continue lendo
Artigos relacionados sobre segurança e compliance.
Segurança e Compliance · 6 min
Rastreabilidade de certificado digital em auditoria do IBAMA: por que isso protege a construtora
Daniele Consoni · 8 set 2026
Ler artigo completo
Segurança e Compliance · 6 min
Certificado digital vencido no agronegócio: o que trava na safra
Daniele Consoni · 4 set 2026
Ler artigo completo
Segurança e Compliance · 6 min
Certificado digital vencido: o que acontece com ART, RRT e obras em andamento
Daniele Consoni · 27 ago 2026
Ler artigo completo