Segurança e Compliance · 7 min de leitura
Controle de uso de certificado digital: guia de auditoria
Gerenciar quem pode acessar o certificado digital é um desafio? Descubra como centralizar a gestão para eliminar riscos.


Controle de uso de certificado digital é registrar quem usou o certificado, em qual sistema, quando e para qual ação. Cada perfil tem permissões próprias. Assim, você consegue provar cada uso em auditorias, investigações internas e exigências da LGPD.
São 17h de uma sexta-feira. A petição está pronta e o prazo vence em uma hora. Mas ninguém sabe com quem está o certificado digital, nem se ele já foi usado hoje.compl
Infelizmente, essa cena é comum. Muitos escritórios e departamentos jurídicos ainda tratam o certificado como um objeto a ser guardado. O certo é tratá-lo como um acesso que você controla e registra.
Toda ação feita com certificado digital tem validade jurídica plena. E quem responde por ela é o titular. Isso vale para assinaturas, envio de petições e acesso a portais públicos. Por isso, controlar o uso deixou de ser opcional. Afinal, é esse de uso de certificado que sustenta sua resposta em auditorias, investigações e cobranças da LGPD.
O que uma trilha de de uso de certificado precisa registrar
- Quem usou o certificado
- Qual tipo de certificado foi usado (A1 ou A3) e de qual titular
- Em qual sistema (PJe, e-CAC, e-CNJ, Portal gov.br, entre outros)
- Em qual data e horário
- Qual ação foi feita (assinatura, consulta, envio de petição)
Se alguma dessas respostas não sai na hora, o que existe não é controle. É só a impressão de controle.
Sem esse controle, surgem dois problemas. O primeiro é jurídico: ninguém consegue provar quem fez o quê, e o titular continua respondendo por tudo.
Já o segundo é operacional. A equipe perde tempo procurando o token físico ou esperando o sócio ficar livre. Além disso, às vezes o certificado só funciona na máquina de uma pessoa.
Ou seja, cada colaborador parado esperando acesso é produtividade perdida. Esse custo quase nunca aparece na planilha, mas se acumula todo mês.
Como implementar de uso de certificado na prática
O princípio é simples: separar a posse do certificado do seu uso. Nada de distribuir cópias do arquivo ou da senha.
Em vez disso, o certificado fica centralizado em um lugar seguro. A partir daí, o gestor concede permissões específicas e revogáveis para cada tarefa, sem nunca entregar a chave.
Na prática, isso combina política, ferramenta e rotina de revisão, nessa ordem.
Definir políticas de uso por perfil
Antes de escolher uma ferramenta, defina quem pode utilizar cada certificado, em quais sistemas e em quais condições. Por exemplo:
- Perfil “Financeiro”: pode usar o e-CNPJ no e-CAC.
- Perfil “Estagiário”: pode usar o certificado dos sócios só no PJe e no e-SAJ dos estados em que atua.
Sem essa política por escrito, qualquer ferramenta de gestão vira só um cofre mais bonito para a mesma bagunça.
Configurar logs e alertas de acesso
Com a política definida, o próximo passo é tornar o registro automático. O Whom.doc9 gera um log imutável de cada acesso: quem usou, quando e em qual sistema.
Ele também emite alertas quando um uso foge do padrão. Por exemplo, ele avisa quando alguém acessa fora do horário previsto para aquele perfil.
Auditoria periódica de uso
Por fim, log sem revisão periódica é dado parado. Uma rotina mínima de auditoria inclui:
- Relatório mensal de todos os acessos do período
- Revisão de quem ainda precisa de cada permissão
- Remoção de acessos de quem saiu da equipe ou mudou de função
- Checagem de permissões vencidas que não foram revogadas
- Renovação de cada certificado antes do vencimento, para que nenhum certificado expire durante um prazo
É essa rotina que transforma compliance jurídico de intenção em prática comprovável.
Gestão manual vs. plataforma automatizada
| Critério | Gestão manual (planilha, token, senha) | Plataforma de gestão (Whom.doc9) |
|---|---|---|
| Quem tem acesso agora | Depende de perguntar ou lembrar | Visível em tempo real |
| Registro de uso | Inexistente ou incompleto | Log imutável e automático |
| Resposta a um incidente | Horas ou dias para entender o que houve | Consulta imediata ao log |
| Revogação de acesso | Trocar senha e reinstalar em cada máquina | Um clique |
| Conformidade com LGPD e Portaria CNJ 140/2024 | Processo manual, difícil de provar | Relatórios de auditoria prontos |
Whom.doc9: de uso de certificado e histórico de uso em tempo real
O Whom.doc9 centraliza o certificado em nuvem. O gestor libera o uso por permissão nominal, e o colaborador não tem acesso direto à chave privada.
Ele também define, para cada usuário, quais sistemas ele pode acessar, em quais horários e por quanto tempo. Cada acesso exige autenticação de dois fatores (2FA).
Com isso, toda a equipe pode usar o certificado ao mesmo tempo, sem disputar token físico. Além disso, a trilha de auditoria fica completa para qualquer investigação interna ou externa. E, quando alguém muda de função ou sai da operação, o gestor revoga o acesso na hora.
Na prática, os riscos da descentralização viram ganhos concretos:
- Segurança robusta: a falta de visibilidade dá lugar a uma trilha de auditoria completa.
- Eficiência operacional: acesso em nuvem, sem depender de dispositivo físico ou de quem está na mesa.
- Controle total: o gestor define quem usa cada certificado, como e quando.
- Conformidade comprovável: relatórios de auditoria prontos para LGPD, ISO 27001 e exigências regulatórias.
Controle de uso de certificado digital é exigência legal?
Para uso interno, o art. 46 da LGPD exige medidas técnicas e administrativas de segurança de quem trata dados pessoais. O certificado carrega dados do titular. Logo, não ter controle nem registro de quem o usa é descumprir esse dever.
No Judiciário, a Portaria CNJ nº 140/2024 tornou obrigatória a autenticação em múltiplos fatores (MFA) no PJe e na PDPJ. Para usuários externos, a regra passou a valer no fim de 2025, com datas que variaram por tribunal.
É verdade que a norma não trata do certificado em si. Mesmo assim, ela aponta na mesma direção: sistemas jurídicos sensíveis exigem controle de uso de certificado formal, não confiança informal.
Perguntas frequentes sobre controle de certificados digitais
Como auditar quem usou o certificado digital?
Use um gerenciador de certificados que registre cada acesso em um log imutável: quem usou, em qual sistema e quando. Caso contrário, tudo depende de memória, e fica quase impossível provar algo em uma auditoria.
É possível ver o histórico de uso do certificado digital?
Sim, desde que o certificado esteja em uma plataforma de gestão com log de acesso. O Whom.doc9 mantém esse histórico disponível a qualquer momento, sem precisar montar tudo à mão.
Controle de uso de certificado digital é exigência legal?
De forma direta, o art. 46 da LGPD exige medidas de segurança para dados pessoais, e o certificado carrega dados do titular. De forma indireta, a Portaria CNJ nº 140/2024 reforça a mesma direção ao exigir MFA no PJe e na PDPJ.
Como revogar o acesso de um funcionário ao certificado digital?
Na gestão manual, você precisa trocar a senha ou reinstalar o certificado em cada máquina. Já no Whom.doc9, basta um clique para bloquear o acesso daquele perfil. Os demais usuários autorizados continuam com acesso normal.
O que fazer antes do vencimento do certificado digital?
Acompanhe a data de vencimento de cada certificado e programe a renovação com antecedência. Se o certificado expirar no meio de um prazo, a equipe não consegue assinar nem enviar petições até emitir um novo.
Conclusão: Controle de uso de certificado como pilar de compliance
Em resumo, controlar o uso de certificados digitais é a diferença entre provar o que aconteceu e apenas supor. Não é burocracia extra.
Para isso, a base é uma boa gestão de certificados digitais, com duas frentes práticas: compartilhamento controlado e auditoria periódica.
Quer ver o log de auditoria do Whom.doc9 funcionando com os certificados da sua operação? Agende uma demonstração gratuita.


Sobre o autor
Equipe doc9
Da teoria à prática
Conheça o whom.doc9 → gerenciador de certificados digitais.
Agende uma demonstração de 30 minutos e veja como o Whom elimina o compartilhamento informal de certificados e centraliza o acesso da sua operação
Continue lendo
Artigos relacionados sobre segurança e compliance.
Segurança e Compliance · 6 min
Certificado digital sem token físico no agronegócio: como funciona
Equipe doc9 · 10 set 2026
Ler artigo completo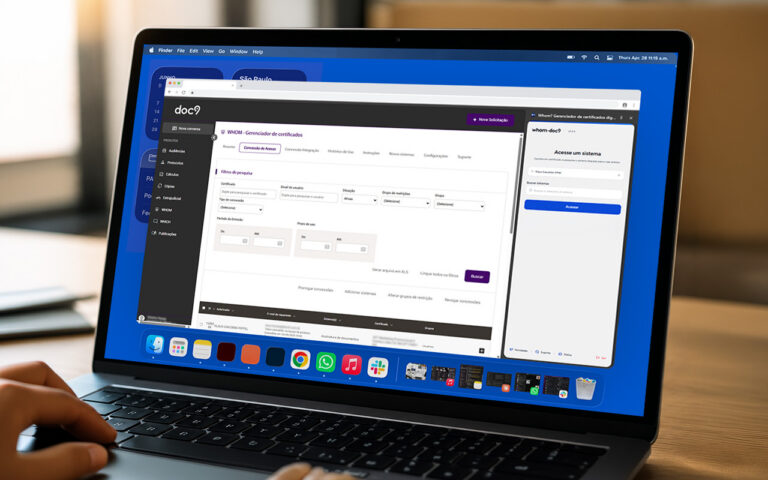
Segurança e Compliance · 6 min
Rastreabilidade de certificado digital em auditoria do IBAMA: por que isso protege a construtora
Equipe doc9 · 8 set 2026
Ler artigo completo
Segurança e Compliance · 6 min
Certificado digital vencido no agronegócio: o que trava na safra
Equipe doc9 · 4 set 2026
Ler artigo completo